
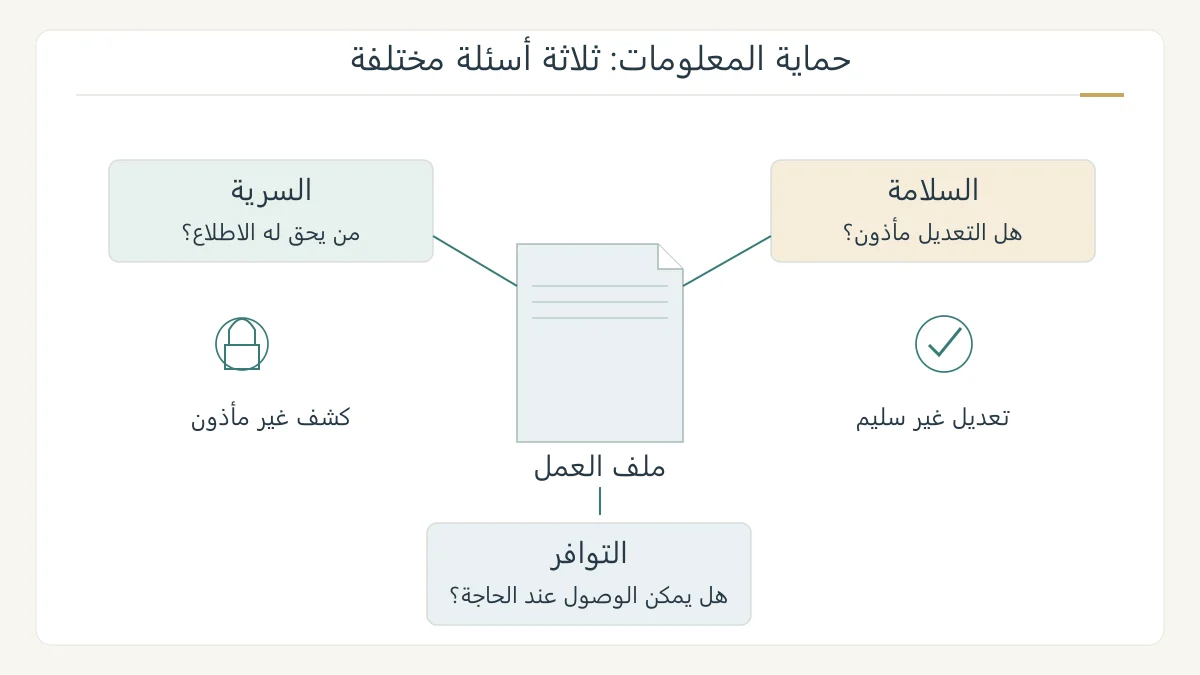
لفهم مميزات الأمن السيبراني وتحدياته، انظر إلى تنظيم حماية المعلومات والخدمات والاستعداد للحوادث. ولتقييم خطة الحماية، افصل بين ثلاثة أهداف: سرية المعلومات، وسلامتها، وتوافرها. ثم انظر إلى المسؤوليات والوقاية والكشف والاستجابة والتعافي بوصفها أعمالًا مترابطة لإدارة المخاطر.
ثلاثة أهداف، لا اسم واحد لكل مشكلة
يعرف معيار NIST أهداف أمن المعلومات على نحو يميز السرية، أي ضبط الكشف والوصول المأذون؛ والسلامة، أي الوقاية من تعديل المعلومات أو إتلافها بصورة غير سليمة؛ والتوافر، أي الوصول الموثوق إلى المعلومات واستخدامها في الوقت المناسب. الإخلال بأحدها لا يعني بالضرورة الإخلال بالجميع بالطريقة نفسها. [1]
في مثال مؤلف لمكتبة مؤسسة: اطلاع شخص غير مأذون على قائمة المستخدمين يمس السرية؛ تغيير رقم كتاب دون صلاحية يمس السلامة؛ وعدم تمكن الموظف من الوصول إلى الخدمة يمس التوافر. المثال يوضح الفرق، ولا يشخص سبب حادث حقيقي من عرض واحد.
ميزة الإطار: تنظيم القرار والمسؤولية
وسّع NIST إطار الأمن السيبراني 2.0 ليخدم المؤسسات على اختلاف أحجامها وقطاعاتها، وأضاف وظيفة الحوكمة. تتعلق الحوكمة بكيفية اتخاذ القرارات وتنفيذها حول استراتيجية الأمن السيبراني. بذلك تتجاوز إدارة المخاطر شراء الأدوات إلى تحديد من يقرر وما الأولويات وكيف تنسق الأعمال. [2]
في مكتبتنا المؤلفة، اسأل من يراجع صلاحيات الحسابات، ومن يملك قرار استعادة الخدمة، ومن يبلغ عن مشكلة. كتابة أسماء المسؤوليات أدق من عبارة «الفريق سيتصرف». أما تقسيم الأدوار الفعلي فيحتاج إلى معرفة حجم المؤسسة ونظامها؛ لا يوجد توزيع واحد مناسب لكل مكان.
وظائف مترابطة تشمل ما بعد الوقاية
ينظم CSF 2.0 النتائج تحت ست وظائف: الحوكمة، والتعرف على الأصول والمخاطر، والحماية، والكشف، والاستجابة، والتعافي. يوضح الإطار أنها تعالج بالتزامن؛ فالحوكمة والتعرف والحماية والكشف أعمال مستمرة، والاستجابة والتعافي ينبغي أن تكونا جاهزتين للحوادث. ترتيب الأسماء لا يفرض ترتيبًا زمنيًا لتنفيذها. [3]
ولهذا فإن السؤال عن مميزات الخطة يشمل: هل نعرف ما نحميه؟ هل ننتبه إلى أحداث غير معتادة؟ وهل توجد مسؤولية واضحة لاستعادة العمليات؟ الخطة التي تذكر الوقاية فقط لا تجيب عن هذه الأسئلة. استخدم الرسم الداخلي لتتبع العلاقة، لا بوصفه قائمة اعتماد رسمية.
مثال حماية: التحقق من هوية المستخدم
تضيف المصادقة متعددة العوامل طبقة تحقق تتطلب طريقتين أو أكثر للتحقق من الهوية. توصي CISA باستخدام أسلوب مقاوم للتصيد عندما يكون متاحًا، وتبين أن الوسائل لا تقدم الدرجة نفسها من الحماية. لذلك لا تجعل وجود رمز إضافي وعدًا بأن جميع أساليب الخداع أصبحت مستحيلة. [4]
في نموذج المكتبة، قد يبدأ النقاش بحسابات الإدارة والحسابات التي تتعامل مع بيانات حساسة، وفق توصية CISA بإعطائها الأولوية. حدد مع المسؤول التقني ما تدعمه الخدمة وكيف يدرب المستخدمون؛ المقصود هنا فهم سبب الاختيار، لا تغيير إعدادات حسابات مؤسسة دون معرفة بيئتها. [4]
التحدي: تحويل المبادئ إلى عمل مناسب
يؤكد NIST أن تطبيق الإطار يختلف باختلاف المخاطر والأهداف والموارد؛ فهو لا يصف حلًا موحدًا أو طريقة إلزامية واحدة لتحقيق النتائج. وهذه نقطة مفيدة عند قراءة أي عرض للحماية: اسأل عن ملاءمته للأصول التي تعتمد عليها المؤسسة، لا عن كثرة أسماء الأدوات في العرض. [3]
ولا نستخلص من قائمة تهديدات قديمة ترتيبًا ثابتًا لأخطار اليوم. ابدأ بوصف الخدمة والبيانات والمسؤوليات في حالتك، ثم اطلب التقييم المناسب لها. فائدة هذا الشرح أن يمنحك أسئلة واضحة لقراءة الخطة، مع إبقاء القرار التشغيلي مرتبطًا بالمؤسسة ومختصيها.
المصادر ومتابعة القراءة
- NIST FIPS 199: أهداف سرية المعلومات وسلامتها وتوافرها (يفتح في نافذة جديدة)nvlpubs.nist.gov
- NIST: توسيع إطار الأمن السيبراني 2.0 وإضافة الحوكمة (يفتح في نافذة جديدة)nist.gov
- NIST CSF 2.0: الوظائف المتزامنة ومرونة التطبيق (يفتح في نافذة جديدة)nvlpubs.nist.gov
- CISA: المصادقة متعددة العوامل للمؤسسات (يفتح في نافذة جديدة)cisa.gov
أُعدّ هذا المقال بصياغة عربية أصلية بالاستناد إلى المصادر أعلاه، وهو مدخل تمهيدي إلى الموضوع. اقرأ منهجية المحتوى وحدوده.