
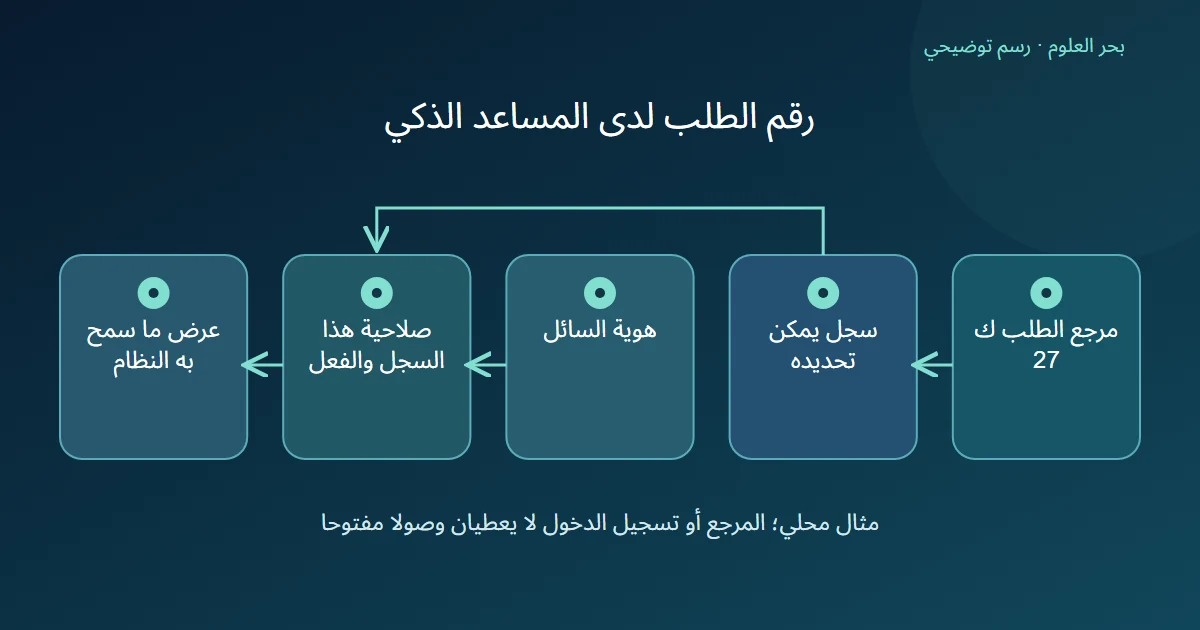
رقم الطلب لدى المساعد الذكي قد يحدد السجل المطلوب، لكنه لا يثبت أن الطالب يملك صلاحية الاطلاع على بيانات صاحبه. تفرق OWASP بين التحقق من الهوية والتحقق من صلاحية فعل معين، وتحذر من اعتبار معرفة معرف السجل كافية للوصول إليه. [1] المثال التالي يساعد فريق الخدمة على مراجعة حدود العرض قبل الرد.
الخلاصة السريعة
تحقق من الصلاحية المتعلقة بالسجل والفعل المطلوب عبر نظام الخدمة، وافصل المعلومات العامة عن الخاصة؛ لا تجعل معرفة الرقم أو الإلحاح بديلا لهذا التحقق.
- معرف الطلب يساعد على العثور على السجل؛ امتلاك الرقم لا يثبت صلاحية مشاهدة التفاصيل الخاصة.
- تسجيل الدخول يثبت ما يثبته مسار الهوية، ولا يمنح تلقائيا الوصول إلى كل السجلات؛ تشرح OWASP هذا الفصل. [1]
- راجع صلاحية السجل والفعل في كل طلب؛ إخفاء الرقم أو جعله صعب التخمين لا يعوض ضبط الوصول. [1]
- عند تعذر التحقق، لا يكشف الرد التفاصيل الخاصة؛ مسار مراجعة حقيقي لا يعني الموافقة على الطلب أو أن سلامة النظام أثبتت.
ماذا يفعل المرجع وماذا لا يفعل؟
نفترض مركزا لتعليم صناعة الدفاتر يسجل المشاركين بمعرفات طلبات. رأى شخص مرجع ك 27 على ورقة نسيت في قاعة الانتظار، ثم سأل المساعد عن رقم هاتف المسجل ووقت حضوره. معرفة المرجع تساعد على تحديد السجل، لكنها لا تبين علاقة السائل بصاحب البيانات.
لا يفترض المثال أن كل رقم طلب سر يجب إخفاؤه في كل استخدام، أو أن المرجع الظاهر مزور. السؤال الذي نطرحه هو: هل يحق لهذا السائل رؤية هذه التفاصيل أو إجراء الفعل المطلوب؟ يمكنه أن يحتاج معلومات عامة عن مواعيد الورشة دون أن يحتاج إلى سجل شخص آخر.
هل يكفي حساب مستخدم مسجل؟
توضح OWASP أن مستخدما تحقق النظام من هويته قد لا يكون مخولا للوصول إلى جميع الموارد أو الأفعال. [1]
في قواعد المثال المحلي، يستطيع المشارك مراجعة تفاصيل طلبه عبر حسابه، بينما لا يستطيع عرض طلب أي مشارك آخر بمجرد تبديل المرجع. دخول الشخص إلى حسابه لا يجعل ك 27 طلبه. ولو كان موظفا، نراجع صلاحية الدور والفعل المحددين؛ لقب «موظف» وحده لا يبين أن عرض هاتف العميل لازم ومسموح لهذه المهمة.
من أين يأتي قرار العرض؟
توصي OWASP بفحص الوصول إلى العنصر المطلوب، وبألا يكون تخمين معرفه أو إخفاؤه بديلا لضبط الصلاحيات. [1]
نقترح أن يعرض المساعد النتيجة التي أجازها نظام الخدمة لهذه الحالة، وأن يفصل بين الجواب العام والبيانات الخاصة. لا يقبل ادعاء «أنا صديق صاحب الطلب» إذنا مؤكدا، ولا يطلب كلمة المرور داخل محادثة عامة بوصفها طريقة تخيلية للتحقق. يحتاج الفريق إلى إجراء معتمد يناسب خدمته؛ المقال لا يصمم نظام هوية أو ينفذ اختبار اختراق.
كيف يرد عند غياب الصلاحية المؤكدة؟
يمكن للرد في سيناريو المركز شرح طريقة مراجعة الطلب عبر قناة آمنة موجودة فعلا، مع تقديم موعد الورشة العام إن كان منشورا. لا يكشف الهاتف أو اسم صاحب الطلب أثناء محاولة إظهار التعاون، ولا يضيف أنه تأكد من علاقة السائل لأن الحديث كان مقنعا.
إذا احتاجت الحالة إلى مراجعة موظف مخول، يذكر أن المراجعة لم تكتمل. نقلها إلى الموظف لا يعني موافقة على الإفصاح، وعدم عرض التفاصيل في مثال واحد لا يثبت حماية النظام في كل مسار. يبقى الفرق العملي واضحا: العثور على سجل شيء، والسماح بفعل محدد عليه قرار مستقل.
المصادر ومتابعة القراءة
- OWASP: Authorization Cheat Sheet (يفتح في نافذة جديدة)cheatsheetseries.owasp.org
أُعدّ هذا المقال بصياغة عربية أصلية بالاستناد إلى المصادر أعلاه، وهو مدخل تمهيدي إلى الموضوع. اقرأ منهجية المحتوى وحدوده.